


Исследование вирусов-шифровальщиков
Что мы анализировали
Инцидент в компании малого бизнеса с 30 рабочими станциями под управлением Windows, файловым сервером и сервером 1С.
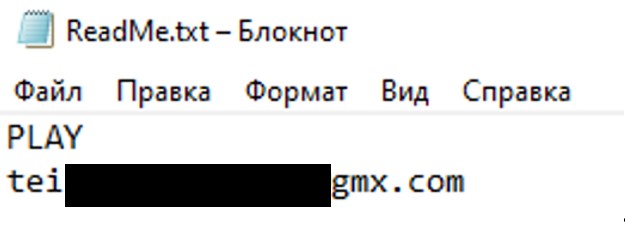
В утреннее время пользователи потеряли доступ к 1С и общим папкам: файлы на сетевых ресурсах получили иные расширения и перестали открываться. На рабочих столах сотрудников появились текстовые файлы с одинаковым содержанием и требованием связаться по «анонимной» почте со злоумышленниками, представлено на рисунке 1.
Задачи исследования:
- определить, какой вирус-шифровальщик использовался;
- установить способ проникновения в инфраструктуру и первый запуск исполняемого вредоносного файла;
- оценить возможности расшифровки и безопасного восстановления;
- проверить, были ли признаки вывода данных за пределы сети;
- подготовить для компании четкий план реагирования.
Что мы сделали
Зафиксировали симптомы инцидента и составили перечень первичных действий: изоляция пораженных рабочих станций от сети, запрет на их выключение, отказ от попыток самостоятельного «лечения» и восстановления из подозрительных резервных копий. Клиент направил образцы зашифрованных файлов и файл с требованием выкупа.
Далее выехали на площадку. На стороне клиента:
- сняли образы жестких дисков с одной пользовательской станции и файлового сервера;
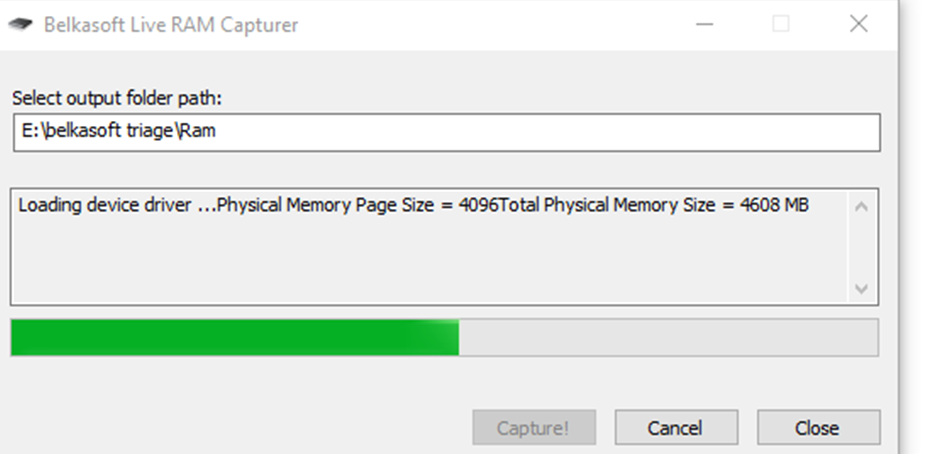
- выгрузили дамп оперативной памяти с пораженной рабочей станции, представлено на рисунке 2;
- сохранили журналы событий Windows и логи безопасности;
- уточнили расположение, структуру и даты резервных копий.
В специализированных средствах цифровой криминалистики:
- обнаружили исполняемый файл шифровальщика на рабочей станции;
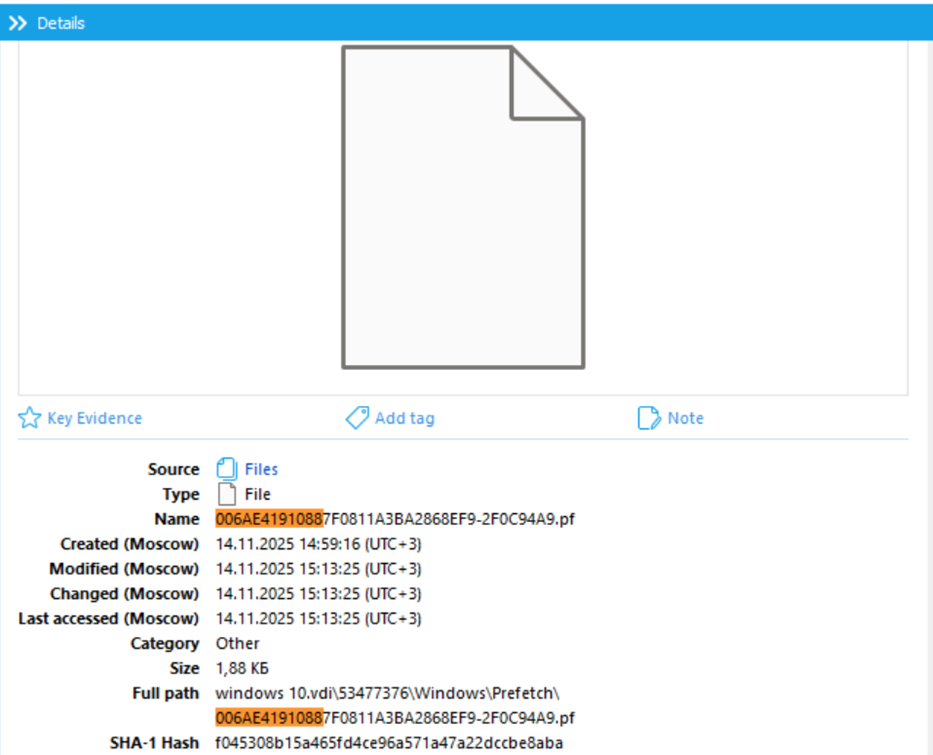
- определили время его первой и последней активации в журнале Prefetch, представлено на рисунке 3;
- проследили цепочку процессов, изменение структуры и расширений файлов на локальных и сетевых ресурсах;
- сопоставили активность шифровальщика с реакцией установленного защитного ПО.
На основе цифровых следов: журналы событий, Prefetch, данные автозапуска, почтовый клиент – сформировали детальный таймлайн, представлено на рисунке 4: момент появления вредоносного файла, первый запуск пользователем, начало и завершение массового шифрования.

Параллельно:
- проанализировали выборку резервных копий на наличие следов работы шифровальщика;
- выделили копии, созданные до его внедрения;
- исследовали сетевую активность до и во время атаки: исходящий трафик, обращения к внешним ресурсам, использование облачных сервисов.
К какому результату пришли
- Идентифицировали, что в атаке использовался шифровальщик семейства Play Ransomware.
- Установили сценарий проникновения: запуск вредоносного файла, полученного через почтовый клиент, на рабочей станции с доступом к файловому серверу и серверу 1С.
- Зафиксировали последовательность распространения: шифрование локального профиля пользователя, затем общих сетевых папок и данных, используемых 1С.
- На основании анализа цифровых следов и сетевой активности не выявили признаков массового вывода данных за пределы сети в период инцидента. Характер атаки – шифрование с целью вымогательства.
- Определили перечень резервных копий, пригодных для безопасного восстановления, и зафиксировали риски использования копий, содержащих следы работы шифровальщика.
- Подготовили поэтапный план восстановления: порядок запуска систем, проверки перед включением в сеть, контроль целостности и доступности данных.
- Сформировали набор технических и организационных мер: корректировка прав доступа, политика резервного копирования, ограничения на использование внешних носителей, требования к журналированию и мониторингу.
Суть кейса
В результате запуска одного вредоносного файла на рабочей станции были зашифрованы данные на локальном диске и в общих сетевых папках, используемых для работы всех подразделений.
Компания столкнулась с:
- остановкой операционной деятельности;
- невозможностью работы в 1С;
- блокировкой доступа к договорной и расчетной документации;
- неопределенностью в отношении судьбы данных и рисков утечки.
Исследование вируса-шифровальщика позволило перейти от общего описания «все зашифровалось» к конкретным ответам: какие массивы данных затронуты, какие из них можно восстановить, есть ли признаки вывода информации наружу и какие действия допустимы без дополнительного ущерба.
Что такое Play Ransomware
Play Ransomware – семейство вымогательских программ, ориентированных на организации. Шифровальщик шифрует файлы на локальных и сетевых ресурсах и размещает в каталогах текстовые файлы с требованиями оплаты в криптовалюте.
Характерные признаки Play Ransomware:
- шифрование большого числа файлов в короткий промежуток времени;
- изменение расширений и структуры файлов;
- создание однотипных текстовых файлов-требований в обработанных каталогах;
- отсутствие встроенных механизмов восстановления без участия злоумышленников.
В ряде атак Play используется модель «двойного вымогательства», когда перед шифрованием данные выгружаются на сторонние ресурсы. Поэтому в рамках каждого инцидента необходимо отдельно проверять наличие цифровых следов, указывающих на возможный вывод данных за пределы сети.
Как работала система
В данном случае вредоносный файл был получен через корпоративную почту и сохранен в пользовательском профиле. После запуска шифровальщик:
- определил доступные локальные и сетевые ресурсы;
- начал шифрование файлов в профиле пользователя;
- последовательно обработал подключенные сетевые папки, включая каталоги, используемые 1С;
- создал текстовые файлы с требованиями выкупа в обработанных директориях.
По цифровым следам в журналах событий и файловой системе зафиксирована типичная динамика: резкий рост количества операций записи и переименования, массовое изменение расширений, параллельное создание текстовых файлов с однотипным содержанием.
Существующее защитное ПО обнаружило подозрительную активность уже на стадии массового шифрования, но не смогло остановить обработку основного массива данных, что типично для целевых атак на малые организации с ограниченным контуром ИБ.
Роль экспертов в расследовании
Эксперты FI Group выступили связующим звеном между руководством компании, ИТ-подрядчиком и, при необходимости, правоохранительными органами.
Наша работа включала:
- фиксацию и анализ цифровых следов инцидента: образы дисков, дампы памяти, журналы событий, логи безопасности;
- идентификацию шифровальщика и описание его поведения в инфраструктуре клиента;
- построение таймлайна и схемы распространения шифрования по рабочим станциям и ресурсам;
- оценку состояния резервных копий и формирование подхода к безопасному восстановлению;
- подготовку отчета, понятного как техническим специалистам, так и управленческой команде.
Результат
Компания получила:
- подтвержденное понимание того, что в инциденте участвовал шифровальщик семейства Play Ransomware;
- описание сценария проникновения и распространения по рабочим станциям и общим папкам;
- вывод о характере атаки: шифрование с целью вымогательства без выявленных признаков масштабной утечки;
- перечень резервных копий, пригодных для безопасного восстановления, и схему запуска систем;
- структурированный отчет для внутреннего расследования и, при необходимости, для взаимодействия с правоохранительными органами;
- список технических и организационных мер, направленных на снижение риска повторной атаки.
За счет исследования цифровых следов и выработки четкой последовательности действий компании удалось восстановить работу, минимизировать неопределенность вокруг судьбы данных и укрепить контур информационной безопасности.

